Technologia · Artykuł
Jak SI rozwiązała 217-letni szyfr wojskowy Napoleona w sześć godzin
Opublikowano:
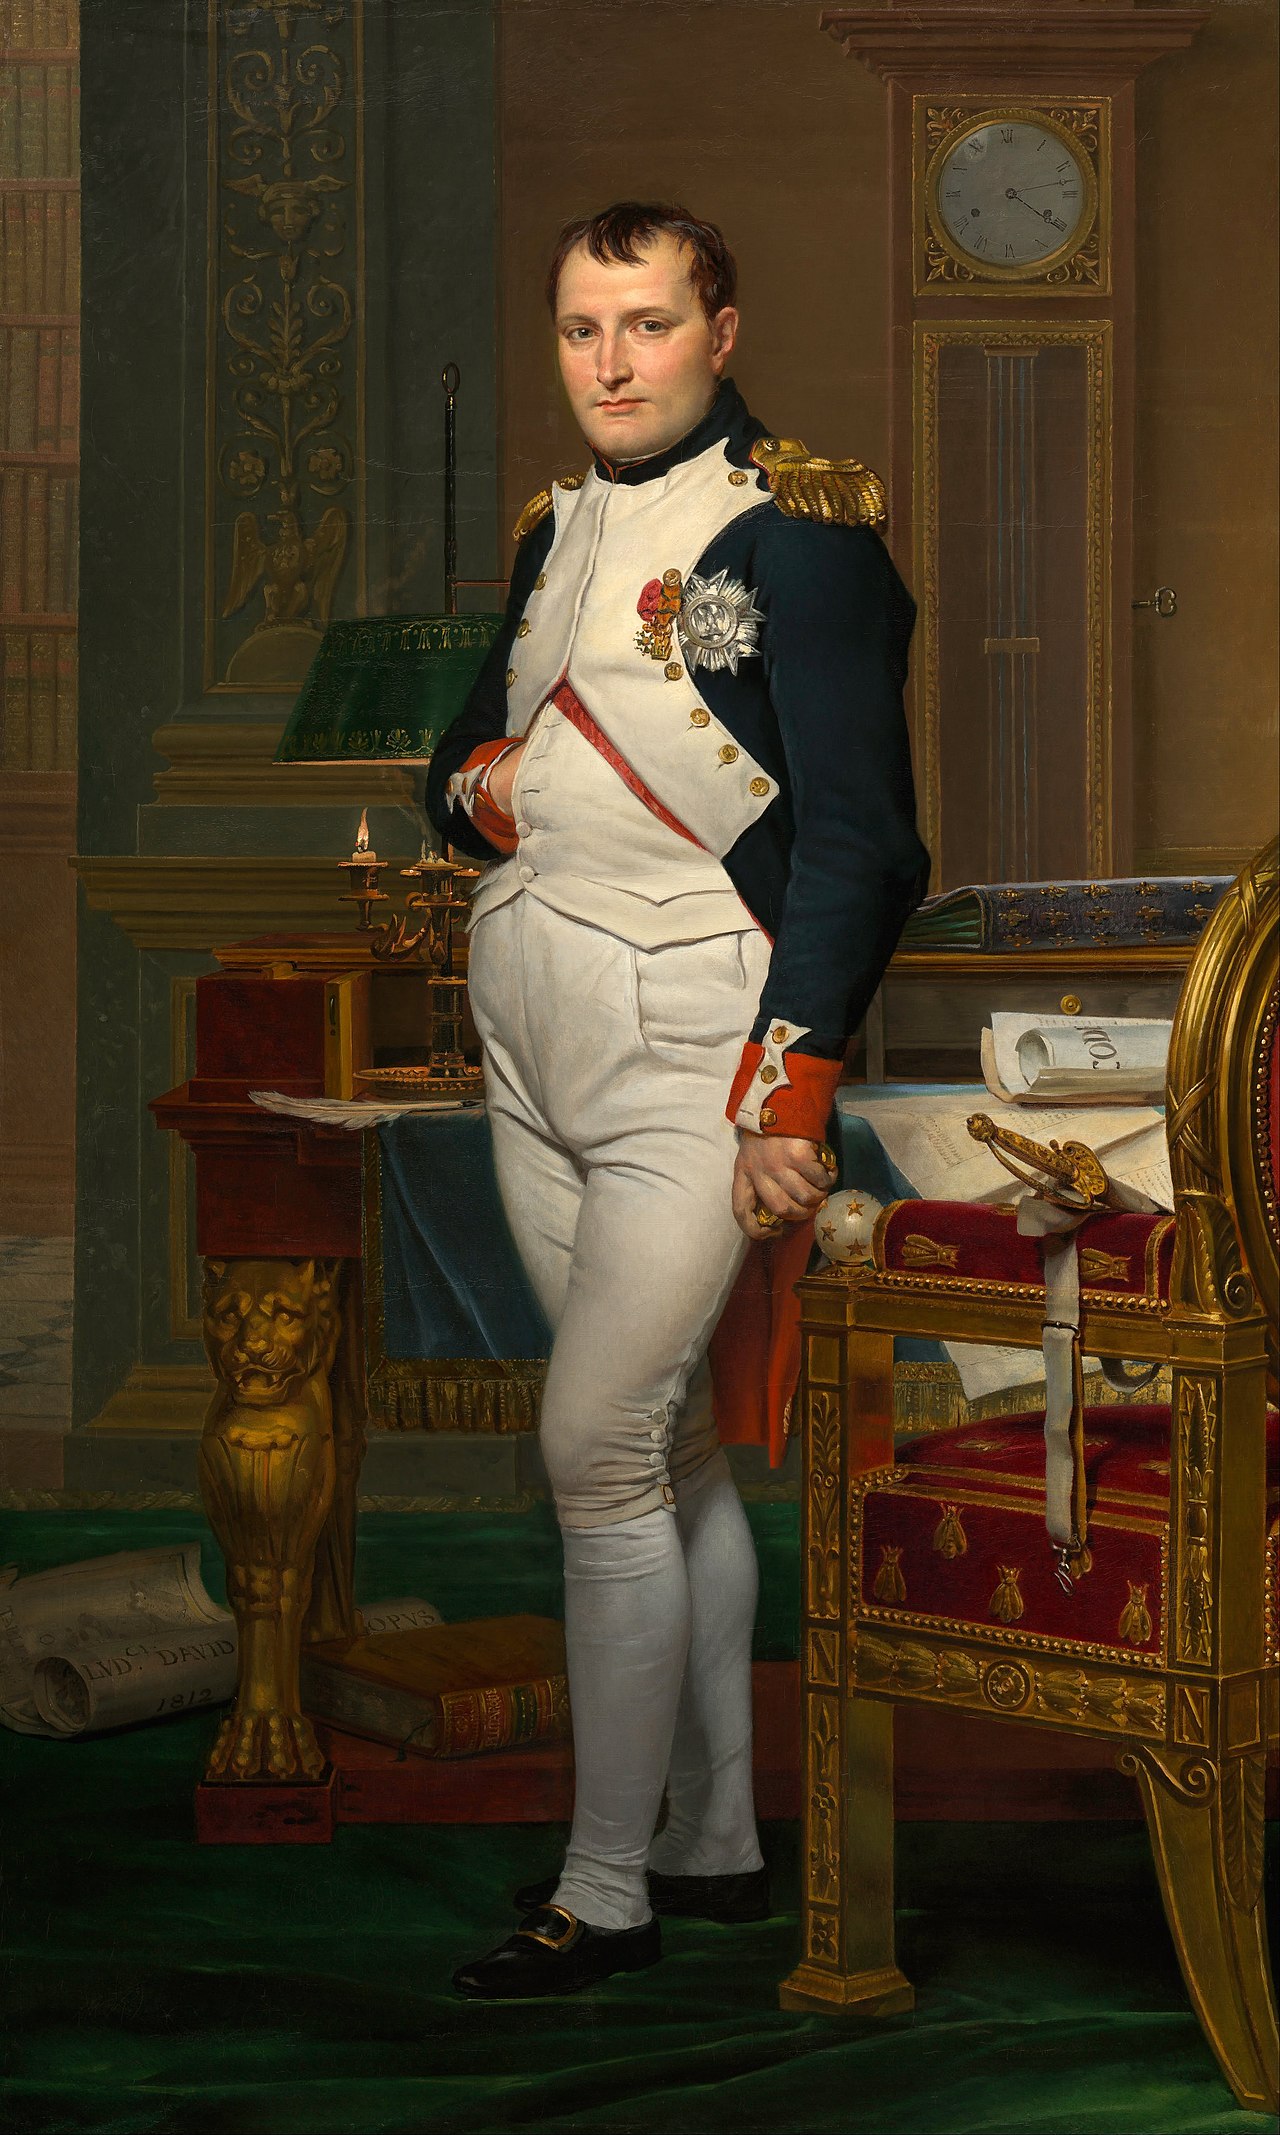
W skrócie
Inżynier SI z firmy zajmującej się bezpieczeństwem cybernetycznym SentinelOne użył modelu GPT-6 Astra firmy OpenAI do rozszyfrowania szyfru homofonicznego podstawieniowego, który sztab Napoleona Bonapartego wysłał do generała Auguste'a de Marmonta w marcu 1809 roku. Pracując z jednego zeskanowanego obrazu, system przepisał, analizował i rozwiązał 217-letni kod w około sześć godzin — zadanie, które przez ponad dwa wieki stawiało opór kryptografom.
Ta wersja jest tłumaczeniem maszynowym oryginału (English). Przeczytaj oryginał
Szyfr wojskowy wysłany na rozkaz Napoleona Bonapartego w 1809 roku został w pełni odczytany, jak twierdzą naukowcy, po raz pierwszy od czasu jego napisania. Carter Church, inżynier SI w firmie zajmującej się bezpieczeństwem cybernetycznym SentinelOne, użył modelu GPT-6 Astra firmy OpenAI do przepisania i rozszyfrowania wiadomości, według relacji Türkiye Today i Euronews. Gazeta The Star określiła wiek Church'a na 27 lat. Przełom zajął około sześć godzin czasu obliczeniowego i jest częścią szerszej fali rozwiązań wspomaganych sztuczną inteligencją dla historycznych szyfrów, o których donoszono w październiku 2026 roku.
Szyfr homonimiczny, który przez dwa wieki opierał się historykom
Dokument jest szyfrem homofonicznym podstawieniowym, systemem, w którym kilka różnych symboli może reprezentować tę samą literę, co czyni analizę siłową znacznie trudniejszą niż w przypadku prostego szyfru podstawieniowego, jak doniosła gazeta Türkiye Today. Według portalu technologicznego Cryptonomist zaszyfrowany tekst rozciąga się na 24 wiersze i zawiera około 1300 jednostek szyfrowych zbudowanych z około 155 odrębnych symboli. Przed tym projektem badacze zidentyfikowali znaczenie tylko 33 z tych symboli, jak doniosła gazeta Cryptonomist, pozostawiając większość wiadomości nieprzeczytaną od czasu jej napisania.
List znajdował się na publicznej liście nierozwiązanych historycznych szyfrów skompilowanej przez Satoshiego Tomokiyo, badacza z Tokio, który prowadzi stronę internetową Cryptiana poświęconą historii szyfrów, zgodnie z relacją The Star of Malaysia. Tomokiyo zweryfikował rozwiązanie Church'a, jak wskazuje relacja.
Jak GPT-6 Astra rozwiązała ją w około sześć godzin
Church wprowadził do modelu SI jeden zeskanowany obraz dokumentu wraz z jednym pytaniem, a następnie GPT-6 Astra sama przeprowadziła cały przepływ pracy, jak doniosła gazeta Cryptonomist. Model przepisał ręcznie pisane symbole na tekst czytelny dla maszyny, analizował powtarzające się wzorce w systemie podstawieniowym, pisał własny kod do testowania potencjalnych rozwiązań i używał metody poszukiwania prób i błędów zwanej wyżarzaniem symulowanym, aby spróbować wielu pasowań słów jednocześnie. Skrzyżowała potencjalne dekodowania z tekstami z okresu w języku francuskim, w tym pismami związanymi z samym Marmontem, zanim ostatecznie zdecydowała się na ostateczne odczytanie, zgodnie z tą samą relacją.
Aby wykluczyć możliwość, że model po prostu przypominał sobie zapamiętany tekst historyczny zamiast rzeczywiście rozszyfrować szyfr, Church ponownie przeprowadził analizę po usunięciu materiałów referencyjnych związanych z Napoleonem z procesu, jak doniosła gazeta Cryptonomist. Opublikował pełny rekord badań, w tym przepis, tabele szyfrów i skrypty, aby inni naukowcy mogli odtworzyć wynik, zgodnie z doniesieniami Euronews.
Co mówi rozszyfrowana wiadomość
Wiadomość pochodzi ze sztabu Eugeniusza de Beauharnais, wicekróla Włoch i pasierba Napoleona, i była skierowana do francuskiego generała Auguste'a de Marmonta, zgodnie zarówno z relacją Euronews, jak i Türkiye Today. Gazeta Türkiye Today doniosła, że Napoleon nakazał wysłanie depeszy 16 marca 1809 roku. Euronews doniosła, że Church użył rozszyfrowanych szczegółów, takich jak liczby wojsk i rangi oficerów, aby zmienić datę dokumentu na koniec marca 1809 roku, około dwie tygodnie przed austriackim atakiem.
Rozszyfrowany tekst określa pozycje wojsk, wymieniając siły bawarskie, polskie i francuskie oraz odnotowując 80 000 żołnierzy w armii Friuli, jak doniosła gazeta Türkiye Today. Wskazuje również, że siły rosyjskie poruszały się przeciwko Austrii i zachęca Marmonta do natarcia bez wahania po wydaniu rozkazu, a nie bycia zniechęcanym mniejszymi siłami przeciwnika, zgodnie z doniesieniami Türkiye Today. Euronews doniosła, że w tym czasie duże siły francuskie były związane walkami w Hiszpanii, pozostawiając korpus Marmonta w Dalmacji w niebezpieczeństwie izolacji, gdy Austria przygotowywała się do działań. Kampania austriacka, która nastąpiła, ostatecznie zakończyła się francuskim zwycięstwem w Bitwie nad Wagramem, zgodnie z relacją Jfeed.
| Metryka | Przed projektem Church'a | Po GPT-6 Astra |
|---|---|---|
| Zidentyfikowane symbole | 33 z około 155 (Cryptonomist) | Wszystkie około 155 symboli (Cryptonomist) |
| Czas rozwiązania | Nierozwiązane przez 217 lat | Około 6 godzin (Türkiye Today, Euronews) |
| Metoda | Ręczna analiza kryptograficzna przez historyków | Jeden obraz, jedno pytanie, przepis SI, analiza wzorów i wyżarzanie symulowane (Cryptonomist) |
Część szerszego trendu: SI i historyczne szyfry
Wynik Church'a nie jest odosobnionym przypadkiem. Od połowy września 2026 roku większość pozostałych wpisów na liście nierozwiązanych historycznych szyfrów Tomokiyo na stronie Cryptiana została rozwiązana przy pomocy SI, zgodnie z relacją The Star. Tomokiyo opisał rok 2026 jako to, co będzie pamiętane jako punkt zwrotny w dekodowaniu historycznych szyfrów, jak wskazuje ta sama relacja.
Cieszę się, że długotrwałe problemy są teraz rozwiązane, ale z drugiej strony mam mieszane uczucia.
W tej samej relacji powiedziano, że anonimowy kryptograf powiedział Tomokiyo, że łatwość, z jaką SI rozwiązała te problemy, sprawiła, że poczuł, że jego własne umiejętności nie są już potrzebne. Taka reakcja odzwierciedla napięcie w tej dziedzinie: narzędzia SI pozwalają osobom z małą specjalistyczną wiedzą z kryptografii lub historii XIX wieku rozwiązywać zagadki, które wcześniej wymagały lat poświęconej pracy historyków i pasjonatów, według The Star.
Sám Church powiedział, że najbardziej znaczącą częścią projektu nie było samo łamanie kodu, ale fakt, że GPT-6 Astra ukończyła cały wieloetapowy przepływ pracy — przepis, analizę kryptograficzną, kodowanie i historyczną weryfikację — z jednego obrazu i jednego celu w około sześć godzin, jak doniosła gazeta Cryptonomist.
Pytania
- Kto rozszyfrował 217-letni szyfr Napoleona?
- Carter Church, 27-letni inżynier SI w firmie zajmującej się bezpieczeństwem cybernetycznym SentinelOne, rozszyfrował go za pomocą modelu GPT-6 Astra firmy OpenAI, według Türkiye Today i The Star.
- Jaki rodzaj szyfru został użyty w liście?
- Jest to szyfr homonimiczny podstawieniowy, w którym wiele symboli może reprezentować tę samą literę, co czyni rozwiązanie trudniejszym niż prosty szyfr podstawieniowy, jak doniosła gazeta Türkiye Today.
- Jak długo SI rozwiązywała kod?
- GPT-6 Astra ukończyła przepis, analizę i rozszyfrowanie w około sześć godzin po otrzymaniu jednego zeskanowanego obrazu i jednego pytania, zgodnie z Euronews i Cryptonomist.
- Co mówi rozszyfrowana wiadomość?
- Raportuje pozycje wojsk sił bawarskich, polskich i francuskich, w tym 80 000 żołnierzy w armii Friuli, odnotowuje siły rosyjskie poruszające się przeciwko Austrii i zachęca generała Marmonta do natarcia bez wahania po wydaniu rozkazu, zgodnie z Türkiye Today.
- Czy to jedyny szyfr historyczny, który SI niedawno rozwiązała?
- Nie. Według The Star, większość pozostałych wpisów na liście nierozwiązanych historycznych szyfrów badacza Satoshiego Tomokiyo została rozwiązana przy pomocy SI od połowy września 2026 roku.
Źródła
- Türkiye Today — AI cracks Napoleon's 217-year-old secret military letter in just 6 hours
- Euronews — AI decodes 217-year-old Napoleonic letter in 6 hours
- Cryptonomist — GPT-6 codebreaking AI cracks 217-year-old Napoleon cipher in six hours
- The Star — 'Mixed feelings': AI cracks centuries-old cyphers
- Jfeed — Israeli AI Cracks Napoleon's 217-Year-Old Secret Code
Ten tekst przygotowała sztuczna inteligencja, a przed publikacją przeszedł automatyczną kontrolę źródeł. Jeśli widzisz błąd, poproś o sprostowanie. Poproś o sprostowanie lub odpowiedź · Jak to robimy
Powiązane

TechnologiaPorównanie
PlayStation 5 Pro vs pasujący komputer do gier: porównanie ceny i wydajności
Sony uruchomiła PlayStation 5 Pro w cenie $699,99 w listopadzie 2024 r., ale według raportów Engadget cena w USA wzrosła do około $900 do kwietnia 2026 r., a ocena SlashGear z października 2026 r. umieszcza ją w pobliżu $1580. Komputer zbudowany wokół GPU i CPU, które benchmarki uważają za najbliższe konsoli, kosztuje około $1050-$1530 w zależności od wybranych części, zgodnie z testami SlashGear i BGR.
TechnologiaWiadomość
Dwie krytyczne luki w PHP o nazwie "PHP2Shell" zagrażają większości sieci Web
Dwie krytyczne luki w PHP o nazwie "PHP2Shell" pozwalają atakującym uruchamiać złośliwy kod na serwerach internetowych bez logowania, zgodnie z firmą bezpieczeństwa, która je odkryła. Łaty dla CVE-2026-109618 i CVE-2026-109619 zostały wydane 21 października 2026 roku, miesiące po tym, jak badacze po raz pierwszy zgłosili błędy, a wiele firm od tego czasu zarejestrowało próby eksploatacji w naturze.

TechnologiaLista
Najlepsze aplikacje i narzędzia dla Androida, które możesz pobrać poza sklepem Google Play
Użytkownicy Androida nie są ograniczeni do Google Play: repozytorium open-source F-Droid, anonimowy klient Google Play Aurora Store, program śledzący aktualizacje Obtainium i katalog oparty na Shizuku ShizuStore rozpowszechniają aplikacje, które sklep oficjalny nie zawiera lub nie pozwala. Oto dziewięć sklepów i narzędzi wartych poznania, na podstawie ich własnych list i raportów z MakeUseOf i Pocket-lint.
TechnologiaArtykuł
PHP2Shell: dwie krytyczne luki w PHP, które wyłączyły rządowe witryny
PHP2Shell to pseudonim dwóch krytycznych, niewykrywających luk w zdalnym wykonaniu kodu w języku programowania PHP — CVE-2026-109618 i CVE-2026-109619 — ujawnionych 20–21 października 2026 r. Ponieważ PHP zasilaa bardzo dużą część witryn internetowych na świecie, luki te zmusiły kilka rządów do wyłączenia publicznych witryn jako środek ostrożności. Oficjalnym rozwiązaniem jest aktualizacja PHP; istnieją tymczasowe środki ograniczające na stronie serwera, ale zwykły czytelnik może tylko czekać na powiadomienia o naruszeniach i używać silnych, unikalnych haseł.